Parola Güvenliği Performansını Ölçmenin Temel Yöntemleri ve Göstergeleri
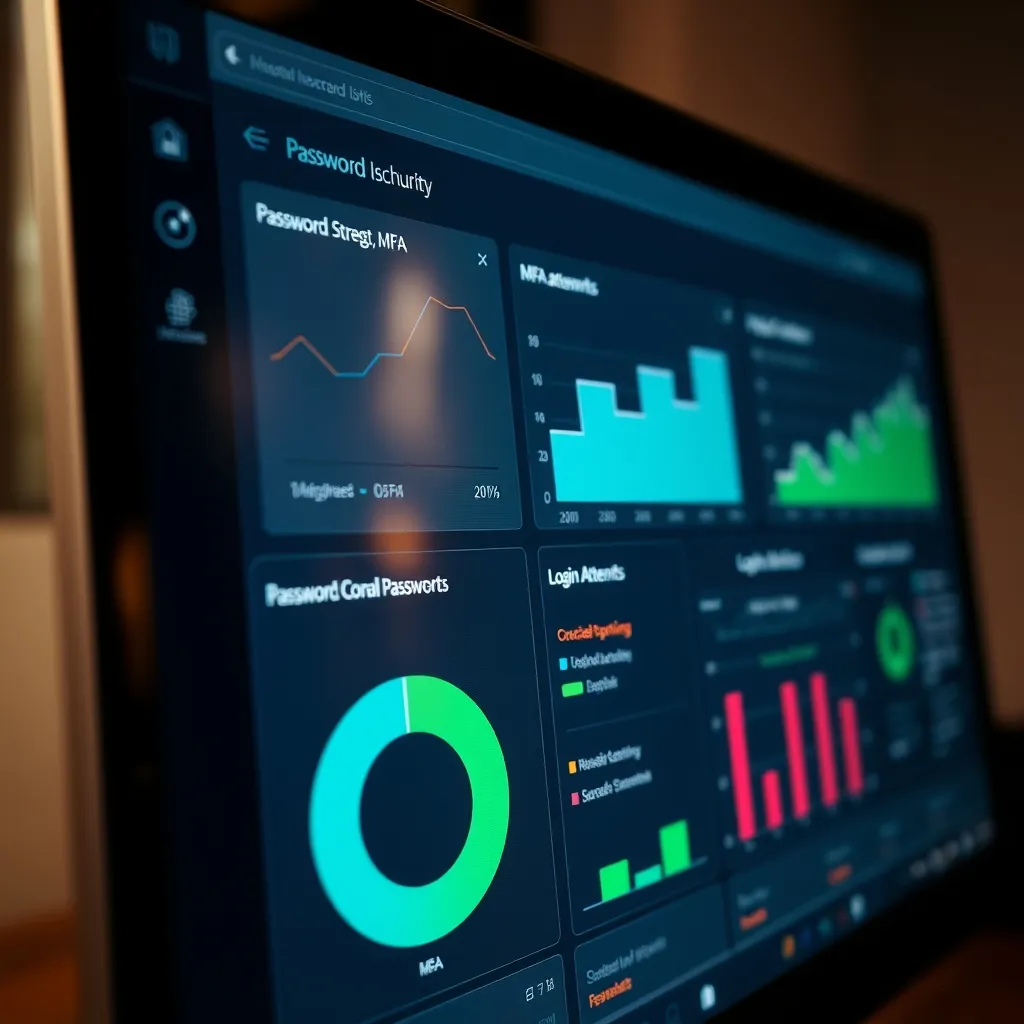
Parola güvenliği, bireysel veya kurumsal dijital güvenliğin en temel taşlarından biridir. Ancak güçlü parola kullanımı ve politikalarının uygulanıyor olması, otomatik olarak yüksek güvenlik anlamına gelmez. Bu nedenle parola güvenliği performansını ölçmek ve optimize etmek önemlidir.
Parola Güvenliği Performansını Ölçmenin Önemi
Parola kullanımı doğrudan kullanıcı davranışlarına, sistem politikalarına ve teknolojik altyapıya bağlıdır. Performans ölçümü; potansiyel zayıflıkları tespit etmek, kullanıcı alışkanlıklarını anlamak ve güvenlik standartlarını yükseltmek için gereklidir.
Temel Göstergeler ve Ölçüm Kriterleri
1. Parola Karmaşıklık Seviyesi
Parolaların güvenilirliği genellikle karmaşıklıklarıyla ilişkilendirilir. Karmaşıklık; uzunluk, karakter çeşitliliği ve benzersizlik üzerinden değerlendirilir.
- Ortalama Parola Uzunluğu: En az 12 karakter olması önerilir. Ölçüm için kullanıcıların kullandığı parolaların ortalama karakter sayısı hesaplanır.
- Karakter Çeşitliliği: Büyük harf, küçük harf, rakam ve sembol içeren parolaların oranı analiz edilir. Önerilen minimum dört farklı karakter setini kullanma oranı %75 ve üzeri olmalıdır.
- Yinelenen Karakterlerin Oranı: Arka arkaya tekrar eden karakterlerin sayısı analiz edilir. %5’in altında olması tercih edilir.
2. Parola Tahmin Direnci (Entropi)
Birim bilgi ölçümü olan entropi, parolanın tahmin edilme zorluğunu sayısal olarak ifade eder. Entropi yüksekliği parolanın daha güvenli olduğunu gösterir.
- Minimum kabul edilebilir entropi: 50 bit
- Kritik güvenlik parolalarında tavsiye edilen: 60-80 bit aralığı
- Entropi hesaplama için Shannon metodu ya da NIST SP 800-63B kriterleri uygulanmalıdır.
3. Parola Yenileme ve Geçerlilik Süresi
Parolaların değiştirilme süreleri, eski parolaların kullanım riski ve güvenlik açıklarını azaltmada etkilidir.
- Ortalama Parola Geçerlilik Süresi: Güvenlik standartlarına göre 60-90 gün arasında değişir.
- Erken Parola Değiştirilme İndeksi: Kullanıcıların %10’unun önerilen süreden önce parola değiştirmesi performans aralığını gösterir.
- Çok Uzun Geçerlilik Süresi: 180 gün ve üstü parola yenileme süreleri güvenlik açığı riskini artırır.
4. Parola Tekrar Kullanım Sıklığı
Kullanıcıların farklı sistemlerde aynı veya benzer parolaları kullanma oranı önemli bir güvenlik göstergesidir.
- Parola Tekrar Kullanım Oranı: %15’in altında olması beklenmelidir.
- Benzersizlik İndeksi: Aynı kullanıcı için parolalar arasında benzersizlik skoru 85% ve üzeri hedeflenmelidir.
5. Başarısız Oturum Açma Denemeleri ve Kilitlenme Oranı
Parola güvenliği performansı, yetkisiz erişim girişimlerini önlemede ölçülebilir. Başarısız giriş denemeleri ve otomatik kilitlenme mekanizmalarının etkinliği izlenmelidir.
- Ortalama Başarısız Giriş Denemesi: Kullanıcı başına aylık 1-3 arası kabul edilebilir.
- Oturum Kilitlenme Oranı: Yüksek oranlar saldırı belirtisi olabilir; %0.5 - 1 aralığı normaldir.
6. Çok Faktörlü Kimlik Doğrulama (MFA) Kullanım Oranı
MFA, parola güvenliğini tamamlayıcı önemli bir unsurdur. Kullanım oranı ve etkinliği performans göstergesi olarak değerlendirilir.
- %80 ve üzeri kullanıcıda MFA kullanımı ideal hedef olarak konulmalıdır.
- MFA etkinleştirme süreleri ve sorun bildirim oranları da ölçülmelidir.
Performans Ölçümünde Kullanılabilecek Araç ve Metotlar
Parola güvenliği performansını nicel olarak ölçmek için çeşitli araçlar ve yöntemler kullanılabilir:
- Şifre Analiz Araçları: Kullanıcı verileri anonimleştirilerek parola karmaşıklık ve entropi analizleri yapılabilir.
- Oturum Giriş Log Analizi: Başarısız giriş denemeleri, kilitlenmeler ve MFA kullanım oranları için log verileri değerlendirilir.
- Anket ve Kullanıcı Araştırması: Parola alışkanlıkları ve değişiklik periyotları hakkında doğrudan bilgi toplamak için kullanılabilir.
- Güvenlik Politikası Uyumluluk Denetimleri: Mevcut parola politikalarının uygulanma düzeyi ve uyumluluğu düzenli olarak kontrol edilmelidir.
Örnek Performans Ölçüm Tablosu
| Ölçüm Göstergesi | Referans Değer | Mevcut Performans | Yorum ve Aksiyon |
|---|---|---|---|
| Ortalama Parola Uzunluğu | >=12 karakter | 10,5 karakter | Parola uzunluk politikası güncellenmeli, kullanıcı eğitimi artırılmalı |
| Parola Entropisi | >=50 bit | 45 bit | Karakter çeşitliliği teşvik edilmeli |
| Parola Yenileme Süresi | 60-90 gün | 120 gün | Parola yenileme politikası sıkılaştırılmalı |
| Parola Tekrar Kullanımı | <15% | 20% | Benzersizlik kontrolleri uygulanmalı |
| MFA Kullanım Oranı | >=80% | 72% | MFA aktivasyonu zorunlu hale getirilmeli |
Sonuç
Parola güvenliği performansını ölçmek, güvenlik stratejilerinin etkinliğini değerlendirmenin yanı sıra, kullanıcı davranışlarını ve sistem zafiyetlerini anlamak için hayati öneme sahiptir. Somut göstergeler ve düzenli ölçümler ile parola koruma seviyeleri somut adımlarla iyileştirilebilir. Güçlü, uzun, çeşitliliğe sahip ve periyodik yenilenen parolalar; başarı göstergelerinden sadece biridir. Ayrıca çok faktörlü kimlik doğrulama ve kullanıcı eğitimi ile desteklenen parola politikaları başarının anahtarıdır.
Sıkça Sorulan Sorular
Parola güvenliği performansını ölçmek için en kritik gösterge hangisidir?
Parola güvenliği için en kritik gösterge entropidir; çünkü entropi, parolanın tahmin edilme zorluğunu ve karmaşıklığını sayısal olarak ifade eder. Genellikle 50 bit ve üzeri entropi güvenli kabul edilir.
Parola yenileme süresi güvenliği nasıl etkiler?
Uzun parola yenileme süreleri, bir parola ele geçirildiğinde riski artırır. 60-90 gün arası yenileme aralıkları önerilir. Aksi takdirde eski parolalar daha uzun süre kullanımda kalır ve güvenlik açığı oluşturur.
MFA kullanımı parola güvenliği performansını nasıl artırır?
MFA, kullanıcı doğrulamasında ek katman sağlar. Parola tek başına kırılırsa bile ikinci faktör sayesinde yetkisiz erişim engellenir. Bu nedenle yüksek MFA kullanım oranları parola güvenliğini önemli ölçüde yükseltir.
Parola tekrar kullanımı neden risklidir?
Farklı platformlarda aynı veya benzer parola kullanımı, bir hizmetin ele geçirilmesi durumunda diğer hesapların da risk altına girmesine neden olur. Bu nedenle parola tekrar kullanım oranının %15’in altında olması, performans açısından olumlu karşılanır.
Parola Güvenliği Hakkında Bilmeniz Gereken 12 Sonraki ›
Aile İçin Parola Güvenliği: Başlangıç Seviyesi
İlgili Yazılar
Parola Güvenliği: En Sık Yapılan 7 Hata ve Çözümleri
Parola güvenliği, kişisel ve kurumsal verilerimizin korunması için kritik öneme sahiptir. Ancak, birçok kullanıcı parola
Küçük İşletmeler için Parola Güvenliği Bakım Takvimi
Parola güvenliği, küçük işletmelerin veri güvenliğini sağlamalarında önemli bir rol oynar. Güçlü parolalar kullanarak, y